
Noticias
Los ciberataques a las neveras de supermercados se extienden por Europa
Una segunda oleada de ataques contra los controladores de frío de supermercados alcanza a seis países europeos. El CCB belga y el CERT-FR piden sacar estos equipos de internet y la UE ha reunido a su red de crisis CyCLONe.

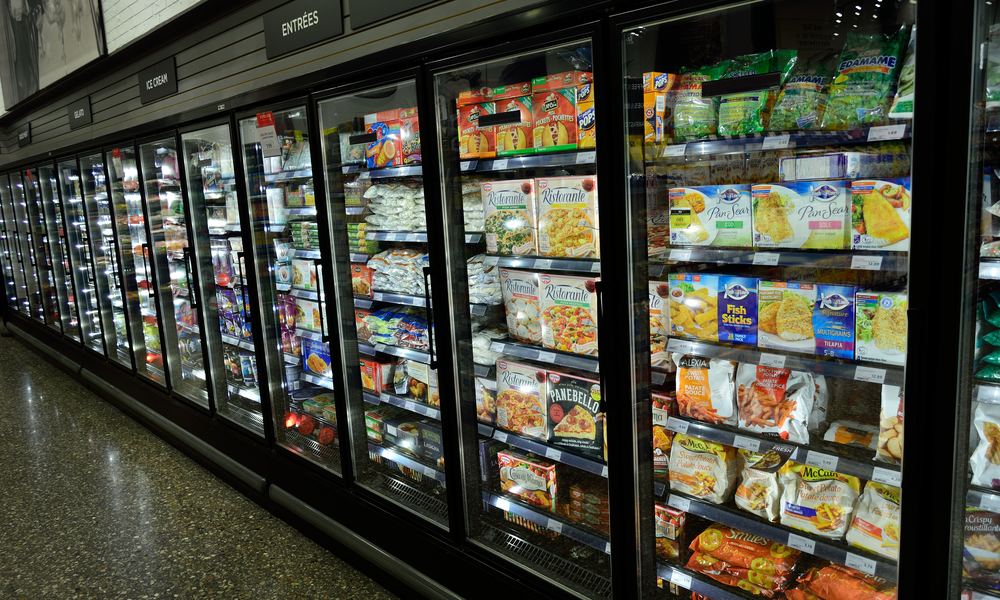
Los ciberataques contra la refrigeración de supermercados ya no son un asunto francés. Una segunda oleada ha alcanzado tiendas y almacenes frigoríficos de Bélgica, Luxemburgo, Países Bajos, Suecia, Irlanda y Estonia, y la UE ha reunido a su red de crisis CyCLONe y al grupo de trabajo interinstitucional en el que participan ENISA y Europol. El método es el de octubre: entrar en controladores de frío abiertos a internet y forzar descongelaciones de madrugada hasta echar a perder el género.
El aviso más completo lo publicó el martes el Centro de Ciberseguridad de Bélgica (CCB). Los atacantes apuntan a controladores Danfoss de las series AK-SC y AK-SM y a los equipos xweb de Dixell y Copeland, que llevan de noche a ciclos de descongelación de hasta 50 °C, con la pérdida completa del producto y problemas de suministro en varias cadenas. Según el organismo, se aprovechan de firmware sin actualizar, interfaces web expuestas y contraseñas de fábrica que nadie había cambiado. El CCB advierte de que las campañas probablemente siguen en marcha.
El precedente está en Francia. En la noche del 11 al 12 de octubre, cientos de supermercados de cadenas como Intermarché, Carrefour o E.Leclerc amanecieron con las cámaras a temperaturas de hasta 50 °C, con pequeños incendios y pérdidas de decenas de millones de euros, según resumió INCIBE-CERT en su bitácora. La agencia francesa publicó entonces la alerta CERTFR-2026-ALE-012, ampliada después con más modelos. Los autores siguen sin identificar.
Danfoss, el fabricante más afectado, explicó a sus clientes en una carta fechada el 13 de octubre que todos los equipos atacados que conocía estaban conectados directamente a internet, sin VPN ni cortafuegos. Se trataba de AK-SM800 y AK-SC355, dos gamas que ya no se venden (la segunda desde 2016), y de AK-SM800A con software antiguo.
La exposición se ha reducido, pero no ha desaparecido. Censys, empresa que rastrea servicios abiertos en internet, contaba el 2 de noviembre algo más de un millar de interfaces de Danfoss accesibles en todo el mundo. En Francia ha pasado de 1.825 antes del primer ataque a 220, y en los países de la segunda oleada todavía localiza 138 en Bélgica, 51 en Países Bajos y 50 en Suecia, una parte de ellas sin la versión corregida.
En la rueda de prensa diaria del martes, el portavoz de la Comisión Europea en materia digital, Thomas Regnier, confirmó las dos reuniones celebradas esa misma mañana con los Estados miembros y las agencias europeas. Según dijo, «estos incidentes muestran una vez más cómo los ciberataques pueden perturbar servicios esenciales y afectar a la vida diaria de los ciudadanos», y añadió que «no son incidentes aislados». Sobre la autoría fue tajante: «no nos corresponde atribuir estos incidentes desde esta tribuna». También citó el Reglamento de Ciberresiliencia, la Ley de Cibersolidaridad y NIS2 como marco de respuesta.
Por ahora no consta ningún caso en España. Ni el CCB ni Censys incluyen a nuestro país entre los afectados, y lo único que ha publicado INCIBE-CERT hasta hoy es la bitácora sobre el caso francés. En Suecia, el centro nacional de ciberseguridad pidió a las empresas que revisen qué tienen conectado y si de verdad necesita estarlo.
Qué deberían revisar las empresas
El problema no se limita a la alimentación. Cualquier compañía con climatización, cámaras frigoríficas, sistemas de gestión de edificios u otros equipos de control instalados y mantenidos por un tercero debería saber hoy si alguno responde desde una IP pública. Es la misma lógica que ya aplicábamos a los dispositivos conectados que nadie vigila, solo que aquí el daño es físico.
Las recomendaciones del CCB y del CERT-FR coinciden. Hay que quitar esos equipos de internet y dejar el acceso remoto detrás de una VPN o de una red interna protegida, actualizar el firmware, cambiar las credenciales por defecto y revisar la configuración completa, incluidos los rangos de descongelación. Si un controlador ha sido manipulado, se restaura de fábrica y se reconfigura, sabiendo que no sirve de nada si vuelve a quedar expuesto. Filtrar por IP las conexiones del mantenedor solo vale como parche de urgencia, y antes de cortarle el envío de datos conviene leer las condiciones del seguro. Los equipos sin soporte deben entrar en el plan de sustitución, y al comprar los nuevos conviene pedir por escrito el periodo de actualizaciones que el Reglamento de Ciberresiliencia obliga a declarar a los fabricantes.







Los ciberataques a las neveras de supermercados se extienden por Europa

Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender

Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo

PHP2Shell: el fallo de PHP que ha puesto en jaque a Internet

Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA

Diez herramientas de hacking para mejorar la seguridad de redes y PCs
Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA
Diez herramientas de hacking para mejorar la seguridad de redes y PCs
Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo
Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender
Los ciberataques a las neveras de supermercados se extienden por Europa
Diez herramientas de hacking para mejorar la seguridad de redes y PCs
Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA
PHP2Shell: el fallo de PHP que ha puesto en jaque a Internet
Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo
Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender