Noticias
Un fabricante metió una puerta trasera en 1,3 millones de reproductores Android TV, según Google
Google atribuye a Videostrong, un fabricante y diseñador de dispositivos Android, una puerta trasera de fábrica que metió más de 1,3 millones de reproductores Android TV en la botnet XCPE y que vendía como acceso a afiliados criminales.

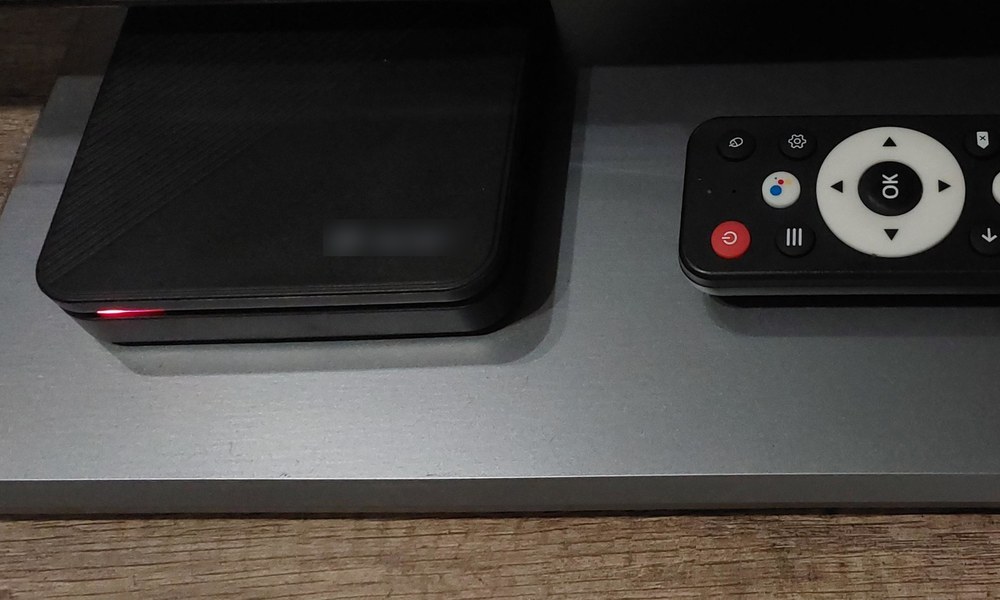
Google ha ayudado a desmantelar XCPE, una botnet que había reclutado más de 1,3 millones de reproductores Android TV. Lo llamativo no es el tamaño. Según explica el grupo de inteligencia de amenazas de la compañía en su blog, la puerta trasera no llegó con una aplicación maliciosa instalada a posteriori. Venía de fábrica y la puso el propio fabricante.
Google señala a Videostrong Technology, un fabricante y diseñador de dispositivos Android. «Evaluamos con alta confianza que la puerta trasera y la botnet fueron desarrolladas, desplegadas y operadas de forma intencionada con fines lucrativos por Videostrong Technology Co.», afirma el informe, publicado el 2 de noviembre. La operación contra la red se hizo la semana anterior, con la colaboración de la Agencia Nacional de Policía de Japón, Lumen, HUMAN Security, Plume, Synthient y TrendAI.
Un negocio montado sobre el firmware
El componente principal, llamado x.cpe (com.oemservice en algunas versiones), venía precargado en la partición del firmware. Si el usuario lo desinstalaba, se volvía a instalar solo al reiniciar el equipo. Google no da marcas ni modelos concretos. Habla de software malicioso integrado en muchos modelos y marcas distintos.
El modelo de negocio era sencillo. Según Google, Videostrong vendía el acceso a afiliados criminales y cargaba los módulos de esos afiliados en los dispositivos infectados. Esos módulos se dedicaban al fraude publicitario, metían los equipos en redes de proxies residenciales sin que su dueño lo supiera y cargaban más malware. Google también vio a los operadores de Videostrong sacar datos sensibles de los equipos, entre ellos información de cuentas, datos del dispositivo, la lista de aplicaciones instaladas y registros del sistema.
Entre otras funciones, el código analizado por Google incluía una rutina para desactivar la verificación de aplicaciones de Google Play Protect, la protección que Android trae integrada.
Qué ha hecho Google
La compañía ha emprendido acciones legales para tumbar los dominios y servidores con los que Videostrong controlaba la botnet e instalaba los módulos. También ha ido contra los dominios de control de más de una docena de familias de malware que se cargaban a través de esa puerta trasera. Con ello, Google calcula que corta el acceso a al menos otros 10 millones de dispositivos comprometidos.
Además, ha vetado a Videostrong y a sus futuras filiales o afiliadas para fabricar y vender dispositivos Android certificados, y para suministrar software a otros fabricantes certificados. Google admite un fallo en su propio control. Exige a los fabricantes una batería de pruebas de compatibilidad y seguridad, pero Videostrong usó técnicas de ofuscación para «aprovechar un hueco en nuestras pruebas y cargar código malicioso después del primer arranque del dispositivo». La compañía asegura que está mejorando la forma de garantizar la integridad del firmware en los dispositivos Android TV certificados y que ha cambiado su proceso de revisión para protegerse de casos parecidos en el futuro.
Aunque la inmensa mayoría de los equipos infectados eran reproductores Android TV, Google también detectó dispositivos de telemedicina, máquinas de karaoke y pantallas de cartelería digital. Son aparatos que acaban enchufados a la red de clínicas, tiendas y oficinas. Por eso Google pide a distribuidores y comercios que exijan auditorías de seguridad independientes a los fabricantes y que retiren de sus catálogos a los implicados en abusos de la cadena de suministro.
Para las empresas, la lección es práctica. Una caja de TV en la sala de espera o una pantalla publicitaria en el mostrador rara vez aparecen en el inventario de TI, y a menudo comparten red con todo lo demás. Conviene revisar el inventario de dispositivos Android baratos conectados a la red corporativa, aislarlos en un segmento propio y asegurarse de que Google Play Protect está activo. Google recomienda comprar solo a fabricantes de confianza y remite a la lista de socios de su web de Android TV.




Un fabricante metió una puerta trasera en 1,3 millones de reproductores Android TV, según Google

Los ciberataques a las neveras de supermercados se extienden por Europa

Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender

Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo

PHP2Shell: el fallo de PHP que ha puesto en jaque a Internet

Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA
Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA

Diez herramientas de hacking para mejorar la seguridad de redes y PCs
Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo
Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender
Los ciberataques a las neveras de supermercados se extienden por Europa
Un fabricante metió una puerta trasera en 1,3 millones de reproductores Android TV, según Google
Diez herramientas de hacking para mejorar la seguridad de redes y PCs
Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA
PHP2Shell: el fallo de PHP que ha puesto en jaque a Internet
Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo
Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender