
Noticias
Check Point descubre una conexión entre los ciberataques a gobiernos y telecos de 21 países

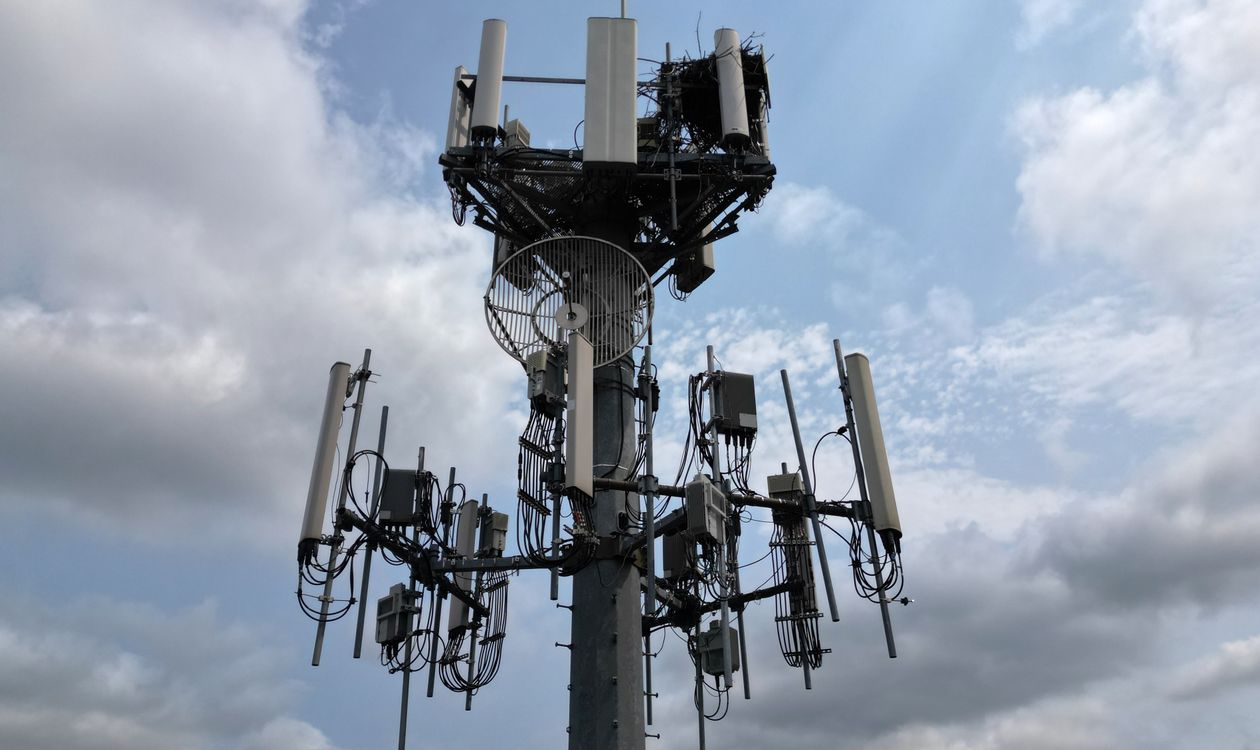
Un año de investigación de Check Point Research ha conectado tres campañas de ciberespionaje que hasta ahora parecían independientes y que han golpeado a gobiernos, operadoras de telecomunicaciones e infraestructuras críticas de 21 países de Europa, Asia y Latinoamérica. Detrás, la firma ve a un posible proveedor común de malware e infraestructura al que bautiza como CopperDragon, una suerte de intendente digital al servicio de varios grupos de espionaje vinculados a China.
La conexión está en el framework Sparrow, un conjunto de herramientas para Windows y Linux cuya puerta trasera más conocida, SparrowDoor, es la firma habitual de FamousSparrow, un actor cuya relación con Salt Typhoon sigue sin estar aclarada. Según Check Point, ese arsenal lo usan también Earth Estries, TropicTrooper o UAT-9244, lo que apunta a un suministrador común. Los investigadores ponen la cautela por escrito: encontrar el mismo malware o la misma infraestructura de mando y control en dos ataques no prueba que los ejecutara el mismo grupo.
Tres grupos, tres estilos
SilentDelivery es la cara europea y asiática de la operación, con víctimas confirmadas en Alemania, Francia y República Checa, además de Taiwán, Nepal, Hong Kong o Indonesia. Su método es de los que hacen daño a la vista: compromete páginas legítimas de gobiernos, transporte marítimo y empresas tecnológicas o de investigación y sustituye su contenido por un falso aviso de certificado de Chrome, traducido al idioma de la web, que instala una supuesta utilidad de reparación. El engaño recuerda a los ataques de phishing contra empresas cada vez más audaces que ya veíamos este año. Lo que instala en realidad es SquadC, una puerta trasera inédita hasta ahora, o una variante de SparrowDoor.
OceanGate trabaja sobre todo en Asia, con especial interés por India. Entra por servidores Linux expuestos a Internet, donde instala puertas traseras y captura credenciales con componentes SSH modificados, y desde ahí salta a los entornos Windows de la víctima. En su mochila viajan SparrowShell, AnnobinDoor y una versión manipulada del rootkit Reptile para esconder procesos, archivos y conexiones.
DarkWire concentra sus operaciones en Latinoamérica y apunta a operadoras de telecomunicaciones y organismos gubernamentales, incluidos los sectores de exteriores y justicia, con al menos tres grandes teleco de la región comprometidas. Sus herramientas, CopperDoor y CopperDNS, roban credenciales y facilitan el movimiento lateral, y su infraestructura se aloja a menudo en el mismo país de la víctima para mimetizarse con el tráfico legítimo.
El botín explica el esfuerzo: el acceso a redes de teleco y gobiernos permite leer comunicaciones, robar credenciales y documentos, consultar registros de llamadas, identificar contactos y conocer la ubicación de abonados. En determinados entornos, advierte Check Point, una intrusión podría alcanzar incluso los sistemas de interceptación legal de comunicaciones, aunque la firma aclara que las pruebas técnicas disponibles no permiten establecer las motivaciones geopolíticas de cada ataque.
«La posible existencia de un proveedor común como CopperDragon demuestra la complejidad de atribuir estos ataques a un actor concreto», resumen los investigadores. Si la hipótesis de Check Point se confirma, estaríamos ante un modelo de subcontrata dentro del ciberespionaje vinculado a China: un mismo proveedor suministraría puertas traseras a grupos con objetivos y geografías distintos. Para los analistas, eso complica el trabajo de siempre: la presencia del mismo malware en dos ataques ya no basta para darlos por obra del mismo grupo, y cada atribución que parecía cerrada queda abierta a revisión.
Más información | el informe completo de Check Point Research y su resumen oficial (en inglés)




Check Point descubre una conexión entre los ciberataques a gobiernos y telecos de 21 países

Los ciberataques a organizaciones españolas suben un 13% en octubre, según Check Point

La brecha de Fireworks deja al aire conversaciones con la IA de Notion

Contraseñas guardadas por Claude Code quedan expuestas en GitHub

N-able parchea su nube, pero sus clientes aún tienen trabajo por delante

Un tercio del comercio minorista europeo ha perdido datos de clientes por ciberataques, según Kaspersky

Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo

Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender

El 43 % de los españoles ha sufrido violencia digital en el último año, pero solo el 29 % sabe identificarla

Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA

Los ciberataques a las neveras de supermercados se extienden por Europa

Una brecha en Amadeus expone datos de pasajeros de cuatro grandes aerolíneas
Check Point descubre una conexión entre los ciberataques a gobiernos y telecos de 21 países

PHP2Shell: el fallo de PHP que ha puesto en jaque a Internet
Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo
Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender
Los ciberataques a las neveras de supermercados se extienden por Europa

Un fabricante metió una puerta trasera en 1,3 millones de reproductores Android TV, según Google
-
 NoticiasHace 6 días
El 43 % de los españoles ha sufrido violencia digital en el último año, pero solo el 29 % sabe identificarla
-
 NoticiasHace 5 días
El SES ha enviado 25.824 comunicaciones a los 18.416 pacientes a los que robaron el historial médico
-
 NoticiasHace 4 días
Brecha de datos en Iberostar: la cadena alerta de correos fraudulentos
-
 NoticiasHace 3 días
Los ciberataques a la refrigeración en Europa saltan de los supermercados a los bancos de sangre