
Noticias
Los trabajadores que usan IA generativa sin control pueden exponer datos confidenciales de clientes

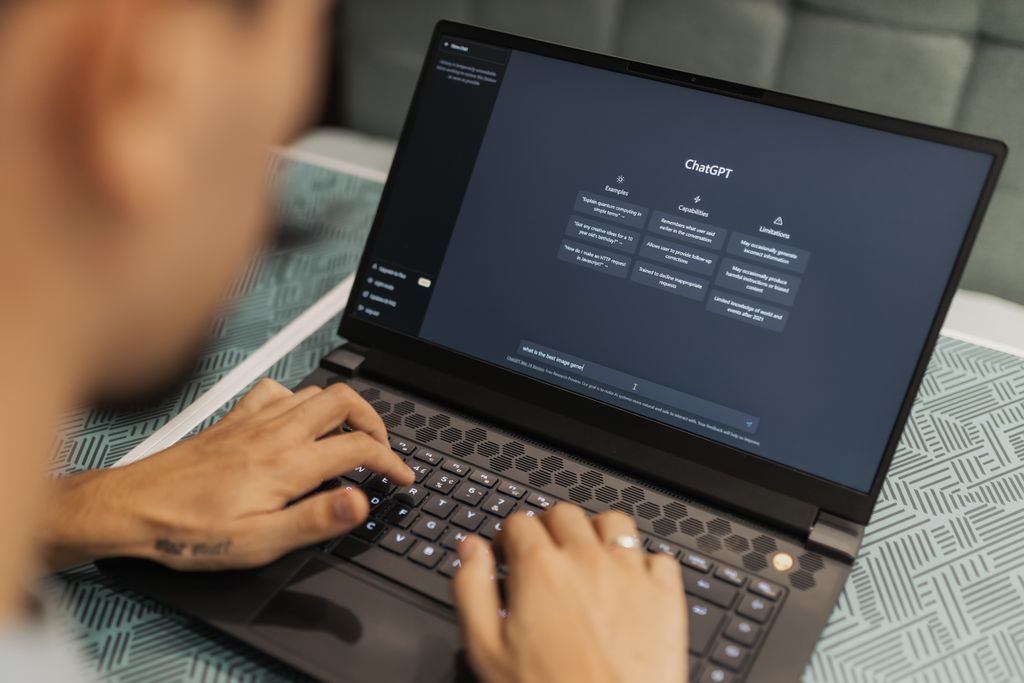
El escenario se repite en cualquier oficina: un empleado pega un documento con datos de clientes en una herramienta de IA generativa para resumirlo o traducirlo. Según Juan Miguel Cuéllar, subdirector de Competitividad de la Cámara de Comercio de España, buena parte de los trabajadores cree que sigue trabajando en local cuando en realidad está enviando esa información a la nube y exponiéndola. La advertencia se produjo en el diálogo «Pymes, IA y digitalización: el salto competitivo», organizado por Servimedia y la Cámara de Comercio de España, que reunió a Cuéllar con Idoya Arteagabeitia, presidenta de la Comisión de Digitalización de la Cámara y directiva de Telefónica, y Daniel Aranda, consejero delegado de la consultora DPC 360 de Ciberseguridad.
El riesgo no es teórico: esos documentos pueden contener datos confidenciales de clientes y proveedores, y tratarlos con herramientas de terceros sin garantías puede llegar a vulnerar el RGPD, recordó Cuéllar, que propuso una medida inmediata: anonimizar los ficheros antes de pasarlos por estas plataformas. Arteagabeitia añadió una disciplina previa: valorar qué datos se entregan a la herramienta antes de usarla, identificar la información sensible y utilizar los «guardarraíles» internos que incorporan algunas plataformas para perimetrar la información. Es el mismo frente que señaló la AEPD al advertir de lo que supone conceder permisos permanentes a los agentes de IA, y las fugas siguen produciéndose: esta misma semana, Iberostar comunicaba una brecha en los datos de sus reservas.
Aranda aportó la cifra más llamativa del encuentro: aseguró que el 90 % de las empresas «son accesibles», con datos filtrados y contraseñas circulando por internet. Conviene tomarla con su contexto. El propio Aranda la presentó como su experiencia comercial, ya que su consultora vende precisamente informes de investigación externa que muestran a cada empresa los datos que tiene expuestos; no existe un estudio público que la respalde. Sí constató un movimiento contractual incipiente: dos de sus clientes le han pedido recientemente modificar sus acuerdos de confidencialidad para añadir cláusulas específicas sobre cómo se tratan sus datos cuando la empresa usa herramientas de IA de terceros.
La nube fue el otro frente del debate. Aranda aseguró detectar una pequeña tendencia entre las pequeñas pymes a desconfiar de la nube y volver a infraestructura interna, un terreno en el que su propia firma ha creado una nube «bunkerizada» para sus clientes. Y los tres participantes coincidieron en el factor humano: «la ciberseguridad comienza en las personas», resumió Aranda, con la formación y la concienciación de los equipos como condición para que cualquier herramienta sirva de algo.
El encuentro no aportó datos oficiales que permitan medir la exposición real de las pymes españolas; las cifras que se manejaron proceden de la experiencia de una consultora del sector. Lo que sí dejó es un mapa de la preocupación real de las empresas: los datos confidenciales ya viajan a diario hacia herramientas de IA que los trabajadores ni siquiera identifican como nube, y las primeras reacciones contractuales, aunque todavía aisladas, han empezado a producirse.
Más información | Vídeo íntegro del diálogo «Pymes, IA y digitalización», en el canal de Servimedia







Los trabajadores que usan IA generativa sin control pueden exponer datos confidenciales de clientes

Brecha de datos en Iberostar: la cadena alerta de correos fraudulentos

El SES ha enviado 25.824 comunicaciones a los 18.416 pacientes a los que robaron el historial médico

SMS of Death: un mensaje invisible puede dejar tu Android sin llamadas

El 43 % de los españoles ha sufrido violencia digital en el último año, pero solo el 29 % sabe identificarla

El vishing ya supone el 15 % de las consultas ciudadanas al 017 de INCIBE

Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo

Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender

Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA

Diez herramientas de hacking para mejorar la seguridad de redes y PCs
El 43 % de los españoles ha sufrido violencia digital en el último año, pero solo el 29 % sabe identificarla

Los ciberataques a las neveras de supermercados se extienden por Europa
Los trabajadores que usan IA generativa sin control pueden exponer datos confidenciales de clientes
Proofpoint compra Varonis para crear un gigante de la ciberseguridad en la era de la IA

PHP2Shell: el fallo de PHP que ha puesto en jaque a Internet
Agentes de IA: la AEPD pide no pulsar «permitir siempre» sin pensarlo
Los hogares ya tienen 24 aparatos conectados de media, según Bitdefender
Los ciberataques a las neveras de supermercados se extienden por Europa
-
 NoticiasHace 3 días
El 43 % de los españoles ha sufrido violencia digital en el último año, pero solo el 29 % sabe identificarla
-
 NoticiasHace 5 días
Los ciberataques a las neveras de supermercados se extienden por Europa
-
 NoticiasHace 4 días
Una brecha en Amadeus expone datos de pasajeros de cuatro grandes aerolíneas
-
 NoticiasHace 4 días
El vishing ya supone el 15 % de las consultas ciudadanas al 017 de INCIBE